Tampermonkey 黑名单:禁止用户脚本访问的站点设置
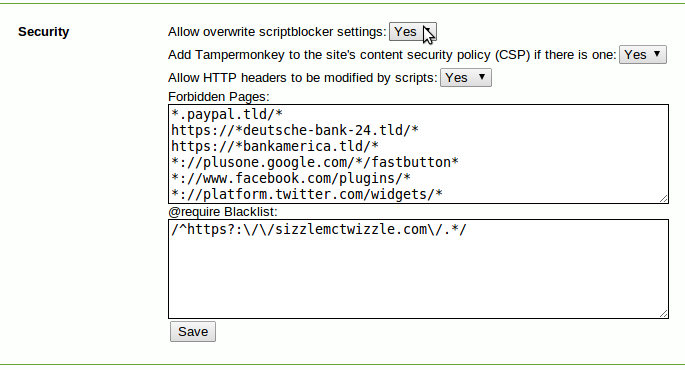
黑名单解决一个明确的问题:有些站点永远不该被任何用户脚本碰——网银、支付、邮箱登录页。官方主页的口号是「Only the paranoid survive!(偏执狂才能生存)」,黑名单就是这句话的落实。
黑名单管的是谁
黑名单按目标网址生效:命中黑名单网址的页面,任何用户脚本都不会被注入——不管脚本自己声明了多大的 @match 范围。上图安全设置区里可以手工添加网址模式。
官方对黑名单的两层构成:
- 手动列表:你自己在设置里添加的条目(Manual Userscript Blacklist);
- 远程维护列表:官方维护的黑名单,收录已知恶意脚本与站点,每条附拉黑原因(列表在官方 GitHub 仓库可查)。
「脚本被拉黑」的提示
安装或运行时如果看到某脚本被黑名单拦截,官方 FAQ Q303 给出的处理路径:
- 先确认是不是自己手动加过该脚本的来源地址;
- 若来自远程列表,去官方仓库查拉黑原因——有原因记录,值得读一眼;
- 确信误判才调整:
- 进设置页,配置模式切到 Beginner+;
- 找到 BlackCheck 区;
- 调整 Blacklist Source(黑名单来源)或 Severity Level(严重度)——提高严重度会让拦截更宽松;
- 也可以整体停用远程列表。
脚本作者认为被误拉黑,官方 FAQ 建议直接联系官方反馈。
该把哪些站加进手动黑名单
- 有资金操作的站点(支付、银行、充值页);
- 存敏感凭证的页面(邮箱登录、云盘账号页);
- 你自己的工作后台。
写法用通配模式覆盖全站,比如 https://bank.example.com/*。
与其他安全层的分工
三层各自独立,都值得配一遍。